 Alerta Litoral
Ciberataque a las heladeras de medio Francia: cuando la refrigeración también se hackea
Unos 350 supermercados franceses vieron cómo alguien, desde su computadora, subió la temperatura de las cámaras frigoríficas a niveles absurdos. La culpable fue una empresa danesa, sus sistemas viejos y, claro, un sinfín de accesos a internet que estaban pidiendo a gritos que alguien los visitara. Acá te cuento cómo funciona la estafa y por qué debería importarte más de lo que creés.
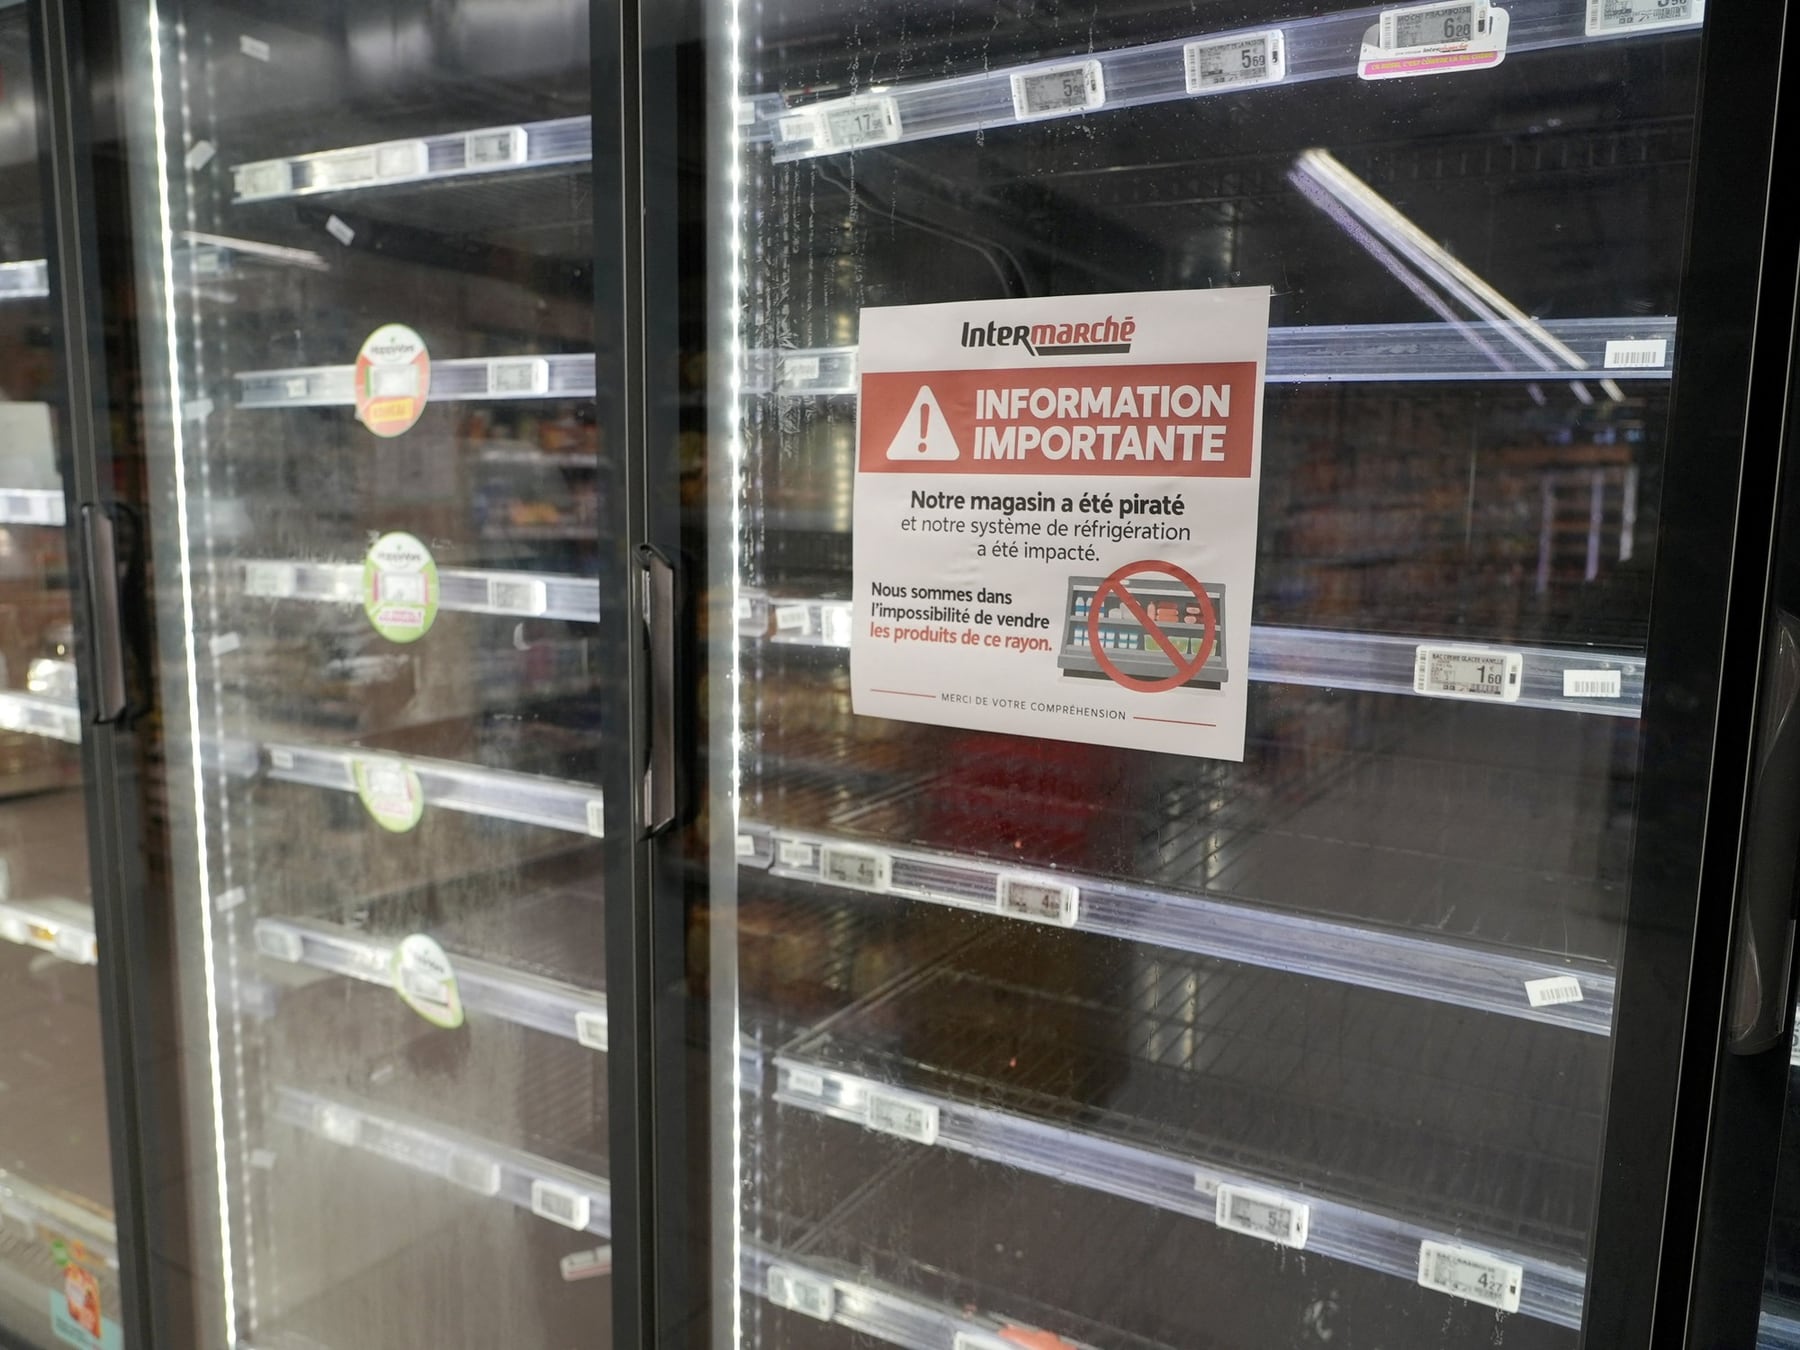
¿Te imaginás abrir la heladera de tu casa y encontrar todo tibio porque alguien, desde otro país, le subió la temperatura a propósito? Bueno, eso le pasó a unas 350 sucursales de supermercados en Francia, y el detalle surrealista es que los responsables ni siquiera tocaron las puertas: lo hicieron de manera remota, a través de internet, sin moverse de la silla. Te lo resumo en criollo: hackearon los cerebros digitales que controlan las cámaras de frío.
¿Qué demonios tiene una heladera de supermercado que se pueda hackear?
Te lo traduzco con algo que un santafesino entiende: pensá en el termostato del freezer del almacén de tu tía, pero multiplicado por una mini computadora. Las heladeras y cámaras frigoríficas modernas llevan un controlador electrónico, una especie de cerebro chiquito que se ocupa de medir la temperatura, activar el compresor, manejar los ciclos de descongelamiento y mandar alertas si algo falla. Para una cadena con decenas de locales, eso es oro: un técnico sentado en una oficina puede monitorear todas las sucursales sin viajar. El problema es que esa misma conexión, la que te salva cuando hay una falla, también es la puerta que un atacante puede cruzar.
¿Quién fabricó esos cerebros y por qué eran un colador?
La responsable del desaguisado fue Danfoss, una empresa danesa (o sea, de Dinamarca) que fabrica sistemas de refrigeración y automatización industrial. La propia compañía reconoció que varios de los equipos comprometidos usaban versiones viejas de su software interno, conocido como firmware. Para que se entienda: es como si en tu celular siguieras usando una versión de hace diez años, sin actualizaciones de seguridad. Lo más grave es que algunas de esas versiones ya no tenían soporte, es decir, la empresa ni siquiera las parchaba más. Para colmo, un relevamiento con Shodan (una herramienta que escanea internet y muestra dispositivos conectados, como un Google de las cosas mal protegidas) detectó que unas 4.500 interfaces de Danfoss estaban accesibles desde cualquier parte del mundo en el momento del ataque.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
¿Qué vulnerabilidades tenía el sistema y qué pasó adentro?
Una de las líneas de investigación más firmes apunta al modelo Danfoss AK-SM 800A. El grupo Team82, de la empresa Claroty, había descubierto fallas en ese controlador que permitían saltarse la autenticación (o sea, evadir el usuario y la contraseña) y ejecutar comandos a distancia. Danfoss publicó parches para corregirlas, pero las autoridades francesas todavía no confirmaron oficialmente que ése haya sido el camino exacto del ataque. Una vez adentro, el intruso podía cambiar temperaturas, modificar los ciclos de descongelamiento y hasta desactivar alarmas. Los reportes indican que la temperatura se fue subiendo de manera progresiva hasta niveles absurdos que arruinaron mercadería fresca y congelada. Hubo, además, focos de incendio asociados a los desperfectos provocados.
- Separar la red de los controladores industriales de la red de WiFi de clientes y empleados.
- Aplicar cada actualización de firmware que publique el fabricante, sin postergarlo.
- Cambiar las contraseñas por defecto de fábrica y usar autenticación de dos factores cuando esté disponible.
- Desactivar el acceso remoto si no es estrictamente necesario.
- Monitorear de forma continua los registros de los controladores para detectar movimientos sospechosos.
La moraleja, en mi lectura, es bastante obvia: mientras las heladeras de tu casa sigan siendo un electrodoméstico y no un dispositivo conectado, estás a salvo de este dolor de cabeza. Pero las cadenas de supermercados, las frigoríficas y cualquier negocio que dependa de cámaras de frío debería tomar nota. La próxima vez que veas un yogurt tibio en la góndola, ya sabés: no siempre es culpa de la térmica. Veremos.
Comentarios
0Todavía no hay comentarios. Sé el primero.